O GDPR Crna Gora
Iskustvo i stručnost za zaštitu ličnih podataka
Pružamo uslugu eksternog DPO-a uz početno usklađivanje sa Zakonom o zaštiti podataka o ličnosti, izradu dokumentacije, uspostavljanje procedura i obuku zaposlenih. Kroz kontinuirano savjetovanje i praćenje usklađenosti podržavamo organizacije u svakodnevnoj primjeni tih pravila.
Naš rad zasniva se na više od 20 godina profesionalnog iskustva, međunarodnim kvalifikacijama i razumijevanju poslovnih procesa. Zaštitu podataka povezujemo sa informacionom bezbjednošću i upravljanjem rizicima, a rješenja prilagođavamo načinu rada svake organizacije.
Ko stoji iza GDPR Crna Gora
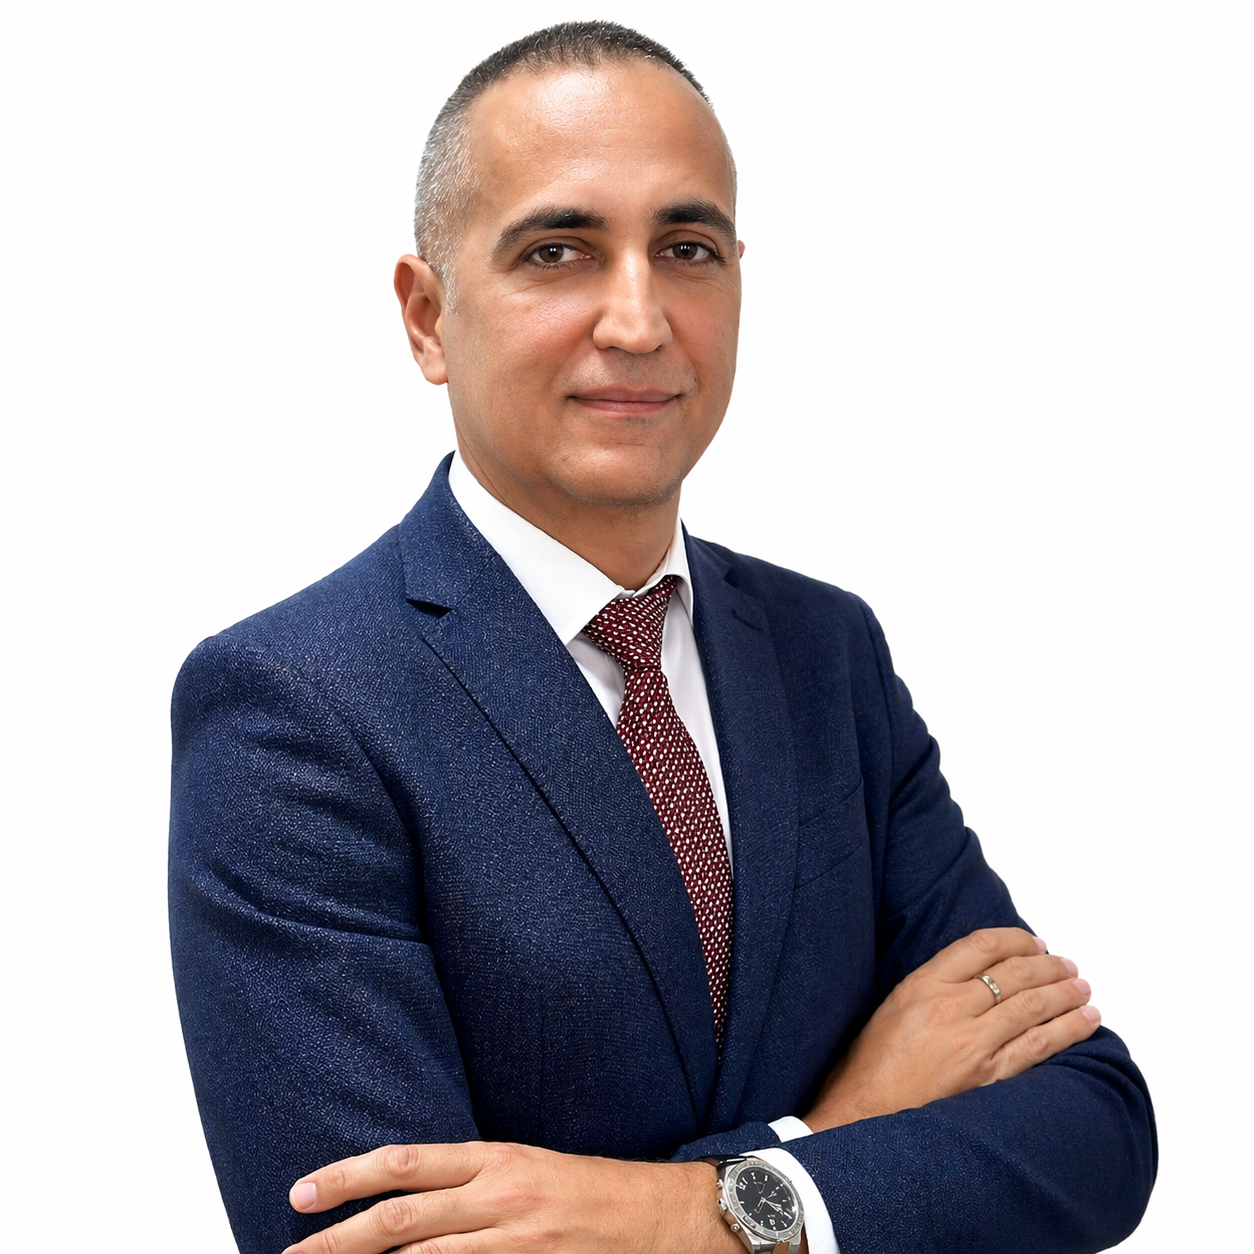
Rajko Sekulović
Suosnivač i direktor GDPR Crna Gora
Rajko Sekulović je ekspert sa više od 20 godina profesionalnog iskustva u zaštiti podataka, informacionoj bezbjednosti, upravljanju operativnim rizicima i kontinuitetu poslovanja. Magistar je u oblasti zaštite podataka i sigurnosti informacionih sistema i nosilac međunarodnih ISACA sertifikata CDPSE, CISM i CISA.
Više od decenije obavljao je rukovodeće poslove u Centralnoj banci Crne Gore, gdje je uspješno uspostavio sisteme upravljanja informacionom bezbjednošću, operativnim rizicima i kontinuitetom poslovanja, u skladu sa međunarodnim standardima i okvirom Evropskog sistema centralnih banaka. Rezultate tog rada u svojim izvještajima potvrdile su međunarodne partnerske institucije. Vodio je radnu grupu za GDPR usklađivanje i CIRT, kao i aktivnosti upravljanja incidentima i jačanja institucionalne otpornosti.
Alumnista je programa Chevening Western Balkans Cyber Security Fellowship na Cranfield University, u okviru kojeg je dodatno usavršavao znanja iz sajber bezbjednosti i međunarodne saradnje. Posjeduje kvalifikacije Lead Auditor za ISO/IEC 27701:2025 – Privacy Information Management Systems, ISO/IEC 27001:2022 – Information Security Management Systems i ISO 31000:2018 – Risk Management.
Iskustvo je dodatno razvijao kroz međunarodnu saradnju, konsultantski rad za TAG International i projekte jačanja sajber otpornosti i institucionalnih kapaciteta državnih institucija u Crnoj Gori.
Deset godina bio je angažovan u nastavi na Univerzitetu Donja Gorica, gdje je na master studijama predavao upravljanje rizicima i međunarodne standarde informacione bezbjednosti. Član je organizacije Mensa Crna Gora i Rotary kluba Podgorica.
Stručne kvalifikacije
Međunarodni profesionalni sertifikati
Međunarodni standardi
- ISO/IEC 27701:2025 Lead AuditorPrivacy Information Management Systems
- ISO/IEC 27001:2022 Lead AuditorInformation Security Management Systems
- ISO 31000:2018 Lead AuditorRisk Management
Obrazovanje
- Chevening Western Balkans Cyber Security FellowshipCranfield University / UK Defence Academy
- Magistar u oblasti zaštite podataka i sigurnosti informacionih sistemaUniverzitet Donja Gorica / Fakultet za informacione sisteme i tehnologije
- Diplomirani inženjer elektrotehnikeUniverzitet Crne Gore / Elektrotehnički fakultet
Podaci o društvu
GDPR Crna Gora d.o.o.
Društvo sa ograničenom odgovornošću „GDPR CRNA GORA“ – Budva registrovano je u Centralnom registru privrednih subjekata Crne Gore.
- PIB
- 04428102
- Registarski broj
- 5-0138867/001
- Sjedište
- ul. 13. Jula, BSP Centar, Lokal 11, Budva, Crna Gora
Sljedeći korak
Provjerite koliko je vaša organizacija spremna
Uradite kratku samoprocjenu ili zakažite uvodni razgovor kako bismo sagledali procese, prioritete i potreban obim usklađivanja.